Op onze stand namen we je mee langs zes vragen over de beveiliging van je OT. Hier lees je ze rustig terug, met dezelfde animaties. Kies een vraag om te beginnen.
Elke fabriek is anders. Vertel ons waar je staat, dan kijken we samen waar je het snelst winst haalt. Vrijblijvend, met een OT-specialist aan tafel.
In veel fabrieken weet niemand precies welke apparaten er hangen en met wie ze praten. Minder dan tien procent van de OT-netwerken wordt actief bewaakt.
Passieve monitoring luistert mee op het netwerk, zonder agents en zonder risico voor de productie. Bij een eerste scan blijkt vaak zo’n 30 procent van de apparaten onbekend.
We brengen je OT in kaart, zetten het af tegen best practices, zetten de gaten op volgorde van risico en voeren het plan stap voor stap uit, zonder stilstand.
Een actueel overzicht van alle OT-apparaten en verbindingen, zonder risico voor de productie.
In een plat netwerk loopt ransomware van een kantoorlaptop zo door naar de besturing. Kantoor en fabriek zitten vaak gewoon aan elkaar vast.
Zonder scheiding springt de besmetting van een laptop naar SCADA, en van SCADA naar de PLC’s op de vloer.
We delen het netwerk op volgens het Purdue-model. Firewalls tussen de lagen laten alleen door wat nodig is. De aanval blijft in zijn eigen zone.
Met microsegmentatie krijgt elk apparaat zijn eigen regels. Een besmette laptop bereikt zelfs de mailserver ernaast niet meer. Virtual patching beschermt wat je niet kunt patchen.
De productie draait door, ook als het kantoornetwerk geraakt is.
Remote access is de meest gebruikte ingang naar OT. Gedeelde wachtwoorden en VPN-verbindingen die altijd openstaan, voor leveranciers die je niet in beeld hebt.
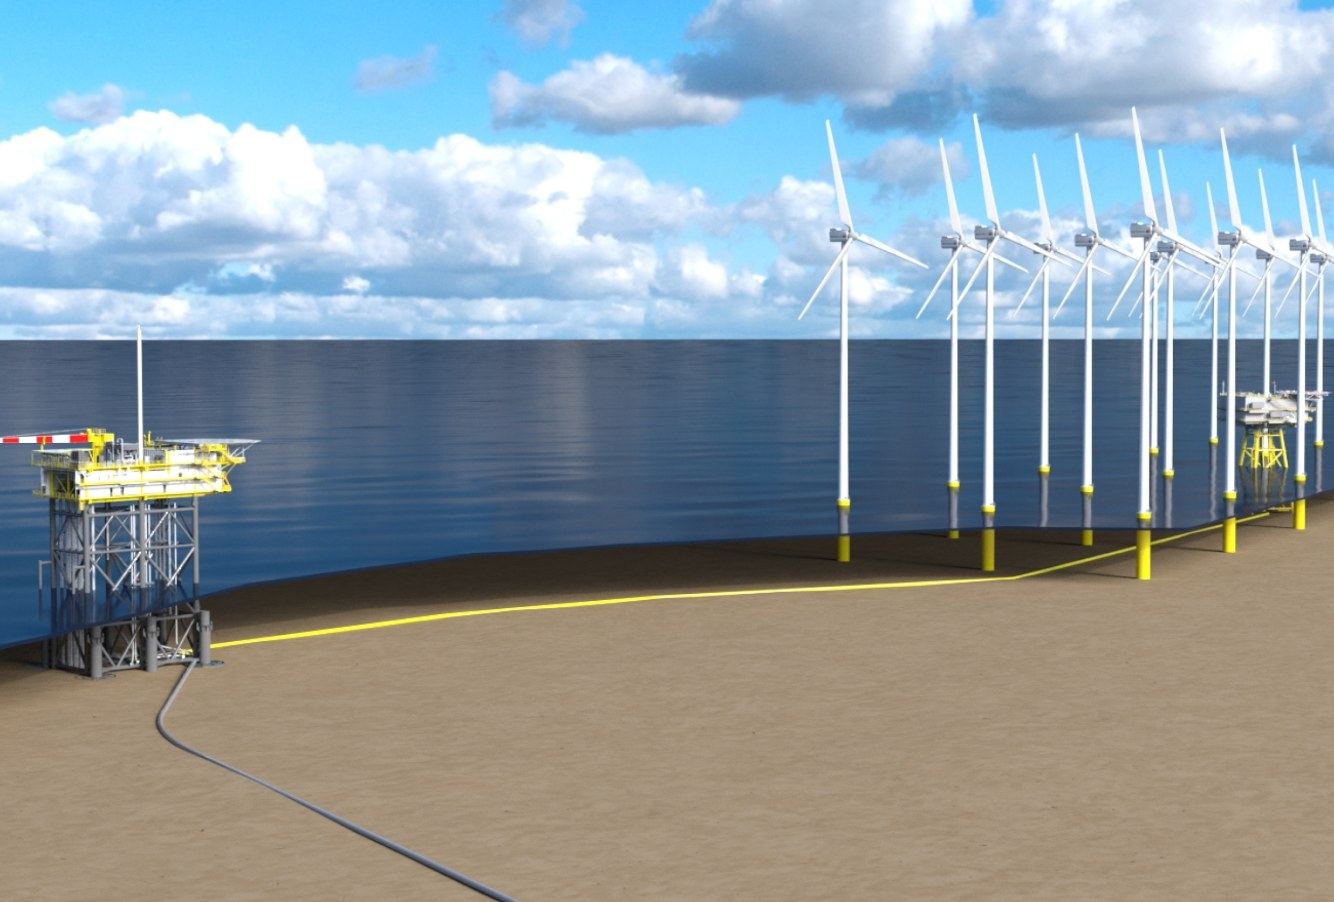
Een klassieke VPN zet de onderhoudspartij midden in je netwerk. Bedoeld voor één machine. Eenmaal binnen kan een aanvaller via een besmette laptop lateraal doorbewegen naar andere systemen.
Zero trust-toegang per verbinding, met MFA. De sessie is tijdgebonden en wordt opgenomen. De leverancier ziet nooit de wachtwoorden.
Leveranciers doen hun werk, en jij weet precies wie wanneer waar was.
Voor je meest kritische installaties wil je geen enkel risico. Water, energie, tunnels en productie die nooit van buitenaf bereikbaar mogen zijn.
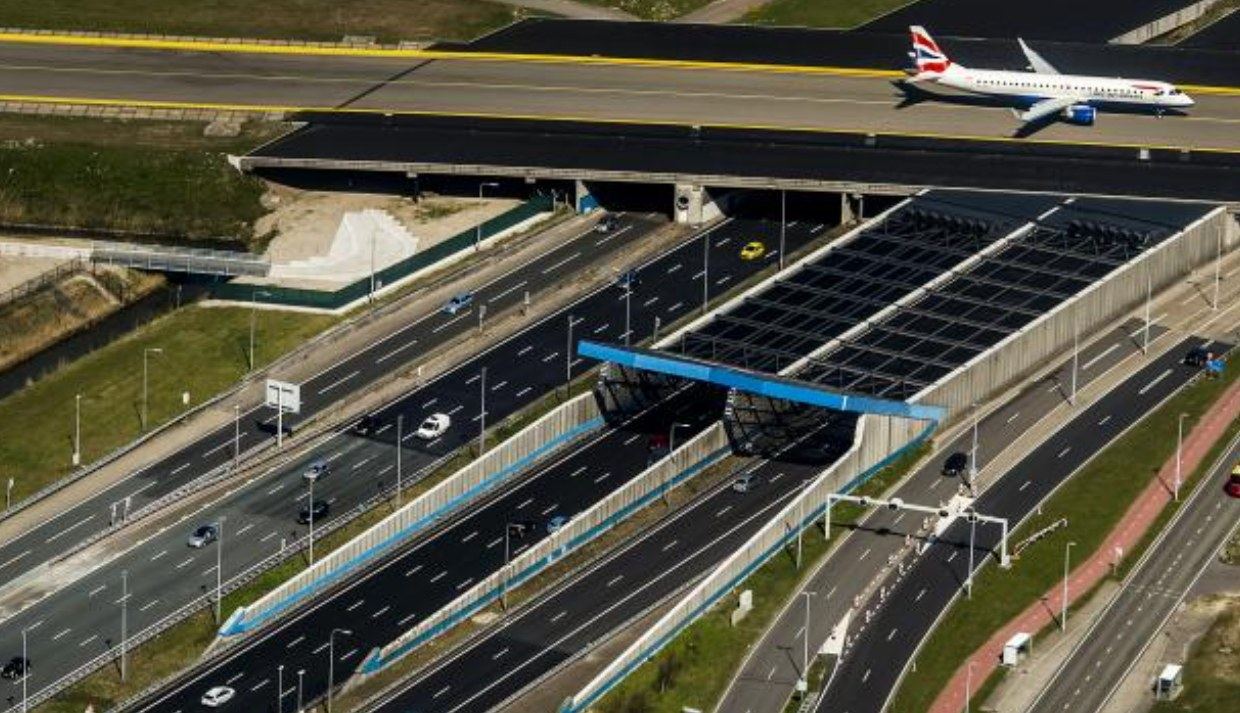
Meetwaarden stromen van OT naar IT. Wie de andere kant op wil, loopt fysiek vast: er is geen retourpad en geen instelling die je kunt aanpassen.
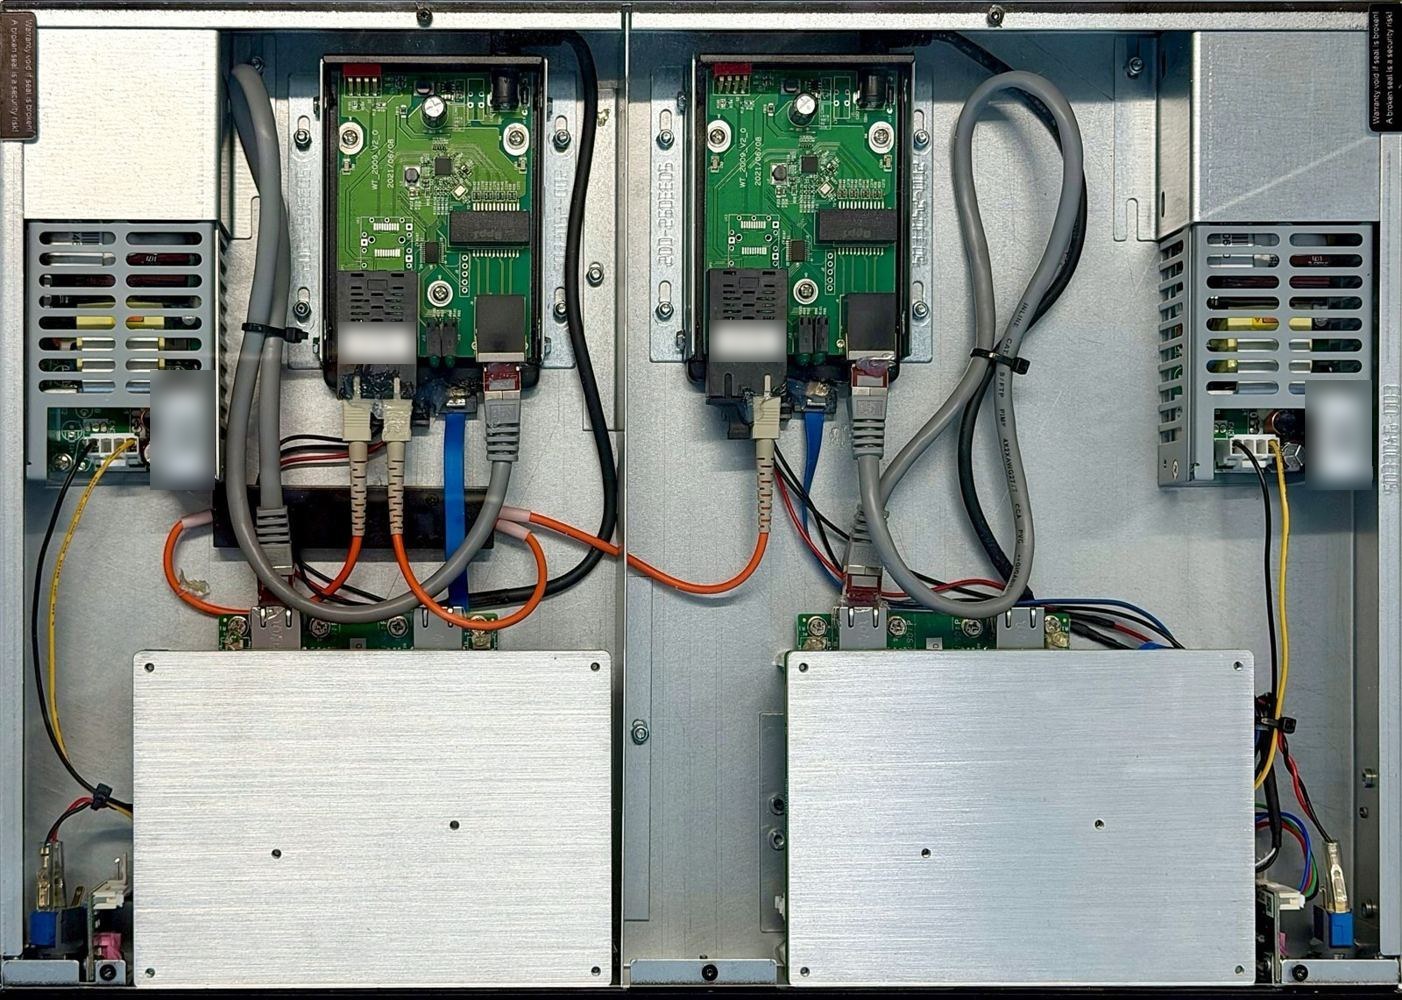
De diode zit op de grens tussen OT en IT. Binnen OT gaat verkeer gewoon heen en weer, naar buiten gaat alleen data. Van IT naar OT wordt alles tegengehouden.
Live gezien op de stand. We laten de datadiode graag in je eigen omgeving zien.
Zicht op je proces vanaf kantoor, zonder retourpad naar de fabriek.
Aanvallers onderscheppen en bewaren versleuteld verkeer nu al. Zodra er een krachtige quantumcomputer is, ontsleutelen ze het met terugwerkende kracht.
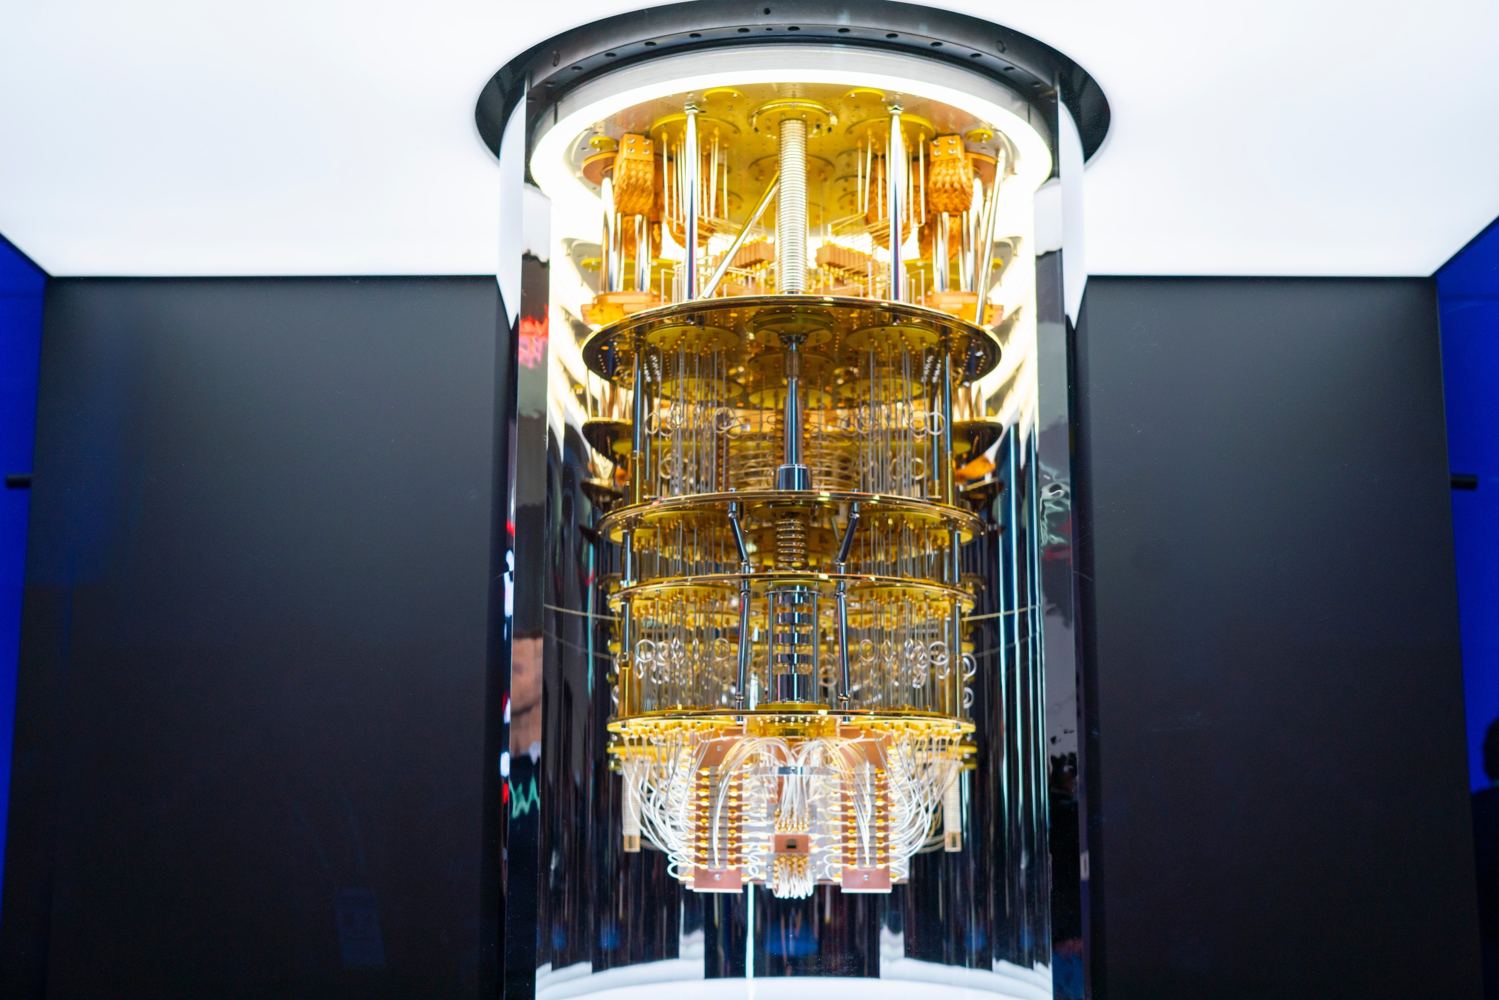
Installaties draaien vijftien tot twintig jaar. Met gebroken handtekeningen kan een aanvaller firmware en commando’s namaken. Q-Day komt mogelijk al in 2029, nog voor de EU-deadline van 2030.
Het assessment brengt alle cryptografie in kaart in een CBOM: welk algoritme zit waar, en wat valt om op Q-Day. Daarna prioriteren we op basis van je dataclassificatie.
Per verbinding de juiste oplossing: symmetrische AES-256, hybride post-quantumcryptografie met ML-KEM, of QKD. Gefaseerd uitgevoerd, het liefst ruim voor Q-Day.
Je verbindingen zijn beschermd tegen harvest now, decrypt later.
Een doorgegraven kabel, een crisis of een tijdelijke locatie. Juist dan moeten missiekritische processen bereikbaar blijven.
Valt de glasvezel weg, dan schakelt de kit automatisch over naar 5G. Valt ook de mast uit, dan gaat het verkeer via de satelliet. De verbinding blijft staan.
Industriële SD-WAN over dual 5G, satelliet en vaste lijnen. Met post-quantumcryptografie volgens FIPS 203, en optioneel gecertificeerde encryptie.
De koffer stond op de stand. We nemen hem graag mee naar jouw locatie.
Missiekritische processen blijven draaien, ook als kabels of netwerken uitvallen.
